Il 21 ottobre 2026 sono state corrette due gravi vulnerabilità di PHP che hanno minato la sicurezza di milioni di siti web. Mentre diverse organizzazioni mondiali sospendevano i propri servizi online per precauzione, in Ergonet il nostro team sistemistico era già al lavoro prima del rilascio degli aggiornamenti ufficiali per proteggere i siti web e le applicazioni dei nostri clienti su tutta l’infrastruttura di hosting condiviso e cloud.
Prendiamo come esempio un sito costruito con WordPress. Per proteggere il tuo sito, pensi giustamente ad aggiornare WordPress e i plugin, scegliere password robuste, impostare autenticazioni a 2 fattori e sistemi di difesa anche di terze parti per proteggerti dagli attacchi informatici: sono precauzioni importanti, ma la sicurezza dipende anche dall’infrastruttura di hosting che ospita il sito e dai software che lo fanno funzionare.
L’emergenza PHP2Shell del 20 e 21 ottobre 2026 lo dimostra. Ti raccontiamo cosa è successo, perché gli aggiornamenti eseguiti sul tuo sito da soli non erano sufficienti e come siamo intervenuti sulla nostra infrastruttura per proteggere i servizi dei clienti e mantenerli online.
Cos’è PHP2Shell
PHP è uno dei linguaggi di programmazione più utilizzati per realizzare siti web e applicazioni online: WordPress, WooCommerce, PrestaShop, Joomla, Drupal, Magento e molte altre applicazioni personalizzate sono state scritte utilizzando questo linguaggio di programmazione.
Il 20 ottobre 2026 sono emerse informazioni su due gravi vulnerabilità del software PHP presente sui server, non parliamo quindi di una particolare applicazione web, ma del software lato server che ne permette il corretto funzionamento. Identificate come CVE-2026-109618 e CVE-2026-109619, queste due vulnerabilità hanno ricevuto entrambe un punteggio di gravità di 9,2 su 10 nella scala CVSS v4.0, lo standard internazionale utilizzato per classificare e valutare la gravità tecnica delle vulnerabilità di sicurezza informatica.
Il rischio principale è rappresentato dalla possibilità, in determinate condizioni, di eseguire codice non autorizzato su un server vulnerabile senza neanche conoscere le credenziali di accesso dell’applicazione ospitata: un attacco di tipo Remote Code Execution (RCE), cioè esecuzione di codice da remoto, che permette l’accesso e la compromissione completa del sito web e del server che lo ospita.
Secondo i dati diffusi da w3techs, PHP è utilizzato da circa il 70% dei siti web di cui è identificabile il linguaggio di programmazione lato server.
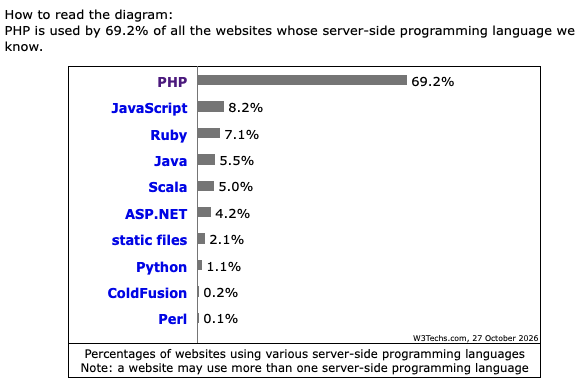
Parliamo quindi di una minaccia di portata globale, che riguarda anche applicazioni correttamente aggiornate e gestite. Avere il software del sito web aggiornato, questa volta non era infatti sufficiente a proteggersi.
Queste due importanti falle di sicurezza, non interessano esclusivamente le versioni di PHP attualmente supportate, ma tutte le versioni di PHP precedenti che appartengono ai rami di sviluppo 5.X, 7,X e 8.X.
Aggiornare WordPress o PrestaShop non è sufficiente
Immagina il tuo sito WordPress con il software principale, plugin e i temi aggiornati. Utilizzi password robuste e hai attivato l’autenticazione a due fattori. Sono tutte precauzioni utili, ma se il software PHP del servizio di hosting che lo ospita presenta una vulnerabilità così critica, il tuo sito rimane vulnerabile.
La sicurezza informatica si costruisce infatti su più livelli di protezione, ciascuno dei quali richiede aggiornamenti e modifiche costanti. Se realizzi e gestisci un sito web, devi occuparti tu degli aggiornamenti dell’ applicazione che utilizzi, magari anche grazie all’aiuto di sistemi di gestione automatizzata degli aggiornamenti di sicurezza che il provider di hosting mette a tua disposizione come facciamo in Ergonet sui nostri servizi di hosting per wordpress gestito. Chi come noi eroga il servizio di hosting invece, deve occuparsi dell’aggiornamento dell’infrastruttura che ospita le applicazioni web dei clienti.

Il caso PHP2Shell ha reso evidente questo legame: per proteggere i siti esposti, in questi casi occorre intervenire anche sul software installato lato server.
Siti istituzionali messi offline
Francia, Gran Bretagna, Olanda, Giappone, Australia, Stati Uniti: la notizia delle vulnerabilità si è diffusa in tutto il mondo in pochissimo tempo, grazie ai social network, alle agenzie di sicurezza di tutto il mondo e alla community PHP.
La gravità delle vulnerabilità, ha spinto alcune istituzioni a mettere in manutenzione i propri servizi online per ridurre il rischio di attacchi. Le sospensioni hanno interessato, tra gli altri, alcuni servizi pubblici nei Paesi Bassi, sistemi informatici dell’Università di Friburgo in Germania, e anche siti web di software open source come Joomla, Drupal e Moodle.
Mettere un servizio in manutenzione è una decisione controversa, soprattutto quando migliaia di persone lo utilizzano ogni giorno. In alcuni casi particolari però, disattivare temporaneamente un’applicazione critica può essere una scelta necessaria per proteggerla in attesa delle correzioni da applicare.
Ergonet interviene prima del rilascio degli aggiornamenti PHP
Anche poche ore di indisponibilità, però, possono impedire a un cliente di completare un ordine, a uno studente di accedere a un corso o a un’azienda di ricevere richieste dal proprio sito. Per questo la sicurezza e la continuità del servizio sono due obiettivi strettamente collegati: proteggere un sito significa anche preservare le attività che dipendono dal suo funzionamento.
Grazie all’avviso preventivo e all’ottimo lavoro della community di PHP, il nostro team sistemistico era a conoscenza delle vulnerabilità PHP già da 24 ore prima della disponibilità delle correzioni ufficiali. Abbiamo da subito avviato le verifiche necessarie e predisposto misure di sicurezza aggiuntive e configurazioni specifiche per ridurre l’esposizione delle nostre infrastrutture di hosting condiviso e cloud e di conseguenza dei progetti digitali dei nostri clienti.
Il 21 ottobre, il minuto stesso in cui sono uscite le correzioni ufficiali di PHP, abbiamo iniziato le procedure di aggiornamento su tutti i server in nostra gestione, operazione che si è completata totalmente in meno di 24 ore.
Ecco le versioni di PHP aggiornate
Su un’infrastruttura che ospita migliaia di siti web, applicazioni differenti usano PHP con esigenze, configurazioni e requisiti di compatibilità diversi. Quando i nostri sistemisti applicano gli aggiornamenti, devono quindi verificare che il problema di sicurezza venga risolto senza compromettere il corretto funzionamento dei servizi.
La velocità è essenziale, ma la stabilità lo è altrettanto.
Il nostro team sistemistico ha coordinato gli interventi sulle versioni PHP interessate e svolto le verifiche necessarie per applicare le correzioni di sicurezza all’intera piattaforma Ergonet, sia sui servizi di hosting condiviso sia su quelli cloud. Abbiamo completato gli aggiornamenti senza interrompere la normale erogazione dei servizi, testando preventivamente che le nuove versioni di PHP non introducessero bug di funzionamento o comportamenti anomali lato applicativo.

La community di PHP ha pubblicato il 21 ottobre 2026, quattro versioni con le correzioni delle due vulnerabilità. Eccole nel dettaglio:
| Versioni PHP supportate | Nuova versione che corregge le vulnerabilità |
|---|---|
| PHP 8.2 | 8.2.35 |
| PHP 8.3 | 8.3.36 |
| PHP 8.4 | 8.4.27 |
| PHP 8.5 | 8.5.12 |
Queste sono le versioni che abbiamo immediatamente installato sull’intera piattaforma di hosting condiviso e cloud. Si tratta delle versioni di PHP ufficialmente supportate in questo momento dalla community, come è possibile verificare dalla pagina ufficiale del versioning PHP.
E chi utilizza ancora una vecchia versione di PHP?
Il nostro team sistemistico è intervenuto anche sulle vecchie versioni di PHP attraverso il backporting, una tecnica che consiste nell’adattare e applicare a una versione software precedente, le correzioni di sicurezza sviluppate per quella più recente. In questo modo possiamo correggere le vulnerabilità interessate senza obbligare i clienti a passare subito a una nuova versione di PHP, un cambiamento che potrebbe richiedere aggiornamenti al codice, ai plugin o ai temi del sito web o dell’applicazione utilizzata per garantirne la compatibilità.
Attenzione però: il backporting non sostituisce il passaggio a una versione supportata: permette di affrontare specifici problemi di sicurezza, ma non ripristina il supporto ufficiale della community. Ecco l’elenco delle vecchie versioni di PHP ancora supportate dalla piattaforma di hosting condiviso e cloud di Ergonet:
| Versioni PHP non più supportate ufficialmente | Backporting Ergonet |
|---|---|
| PHP 8.0, 8.1 | Si |
| PHP 7.1, 7.2, 7.3, 7.4 | Si |
| PHP 5.6 | Si |
| PHP 5.3, 5.4, 5.5 | No |
Se utilizzi una versione PHP che ha terminato il ciclo di supporto ufficiale, come la 5.6 oppure la 7.2 o la 7.4, Ergonet può ancora supportare la tua applicazione web senza problemi su servizi di hosting condiviso e cloud con tecnologie brevettate, un’infrastruttura certificata e un supporto umano sempre presente.
Ti consigliamo comunque di pianificare quanto prima il passaggio a una versione di PHP aggiornata (almeno la 8.3 nel momento in cui scriviamo questo articolo) non appena ti sarà possibile farlo.
Conclusioni
Ci occupiamo di sicurezza ogni giorno, anche quando le vulnerabilità non fanno notizia come questa di PHP che ha fatto il giro del mondo in pochissime ore. Le minacce evolvono e richiedono monitoraggio, aggiornamenti e persone capaci di valutare i rischi e intervenire prontamente.
In Ergonet affianchiamo alla gestione sistemistica dell’infrastruttura strumenti dedicati alla protezione dei siti web, tra cui Fireshield®, un sistema di sicurezza multi livello per hosting condivisi e cloud gestiti. Le sue protezioni automatiche contrastano tentativi di accesso non autorizzato, traffico malevolo e attacchi diretti ad applicazioni vulnerabili.
Non possiamo sempre prevedere quando emergerà una vulnerabilità o quanto rapidamente inizieranno i tentativi di sfruttarla, ma possiamo prepararci a riconoscere il problema e intervenire. È qui che conta la capacità di proteggere un servizio di hosting gestito senza trascurarne la stabilità.
Quando scegli un hosting provider, valuta quindi anche come gestisce la sicurezza, gli aggiornamenti e le emergenze, oltre allo spazio disco, alle risorse disponibili e al prezzo. La gestione del servizio di hosting continua ben oltre la sua attivazione e accompagna il tuo progetto nel tempo, e fa la differenza.
Questo episodio dimostra quanto possa essere critica una falla di sicurezza, e quanto sia importante affidarsi ad un hosting provider che si prende cura dell’infrastruttura perché tu possa dedicarti con più serenità al tuo progetto digitale. Per noi essere un partner tecnico significa assumere questa responsabilità nel tempo, con il lavoro sui sistemi e la disponibilità delle persone che li conoscono.
Ancora una volta grazie alla risposta rapida e efficace da parte del nostro staff sistemistico, abbiamo messo in sicurezza migliaia di siti web, compreso il tuo.
Trasmetto nel mondo online e offline i valori di Ergonet: la voce del servizio clienti, il codice degli sviluppatori e l’infrastruttura dei sistemisti. Lavoro nel settore hosting da più di 15 anni, amo internet e cerco di renderlo migliore ogni giorno che passa.